Minggu, 01 November 2009

Macam-Macam Distro Linux


DISTRO LINUX

Distro Linux (Singkatan dari distribusi Linux) adalah sebutan untuk sistem operasi komputer dan aplikasinya, merupakan keluarga Unix yang menggunakan kernel Linux.
Distribusi Linux bisa berupa perangkat lunak bebas dan bisa juga berupa perangkat lunak komersial.
Berikut daftar macam-macam Distro Linux yang bisa anda download gratis di internet:


Red Hat Linux ( http://www.redhat.com/).
Red Hat adalah distro yang cukup populer di kalangan pengembang dan perusahaan Linux.
Download : http://www.redhat.com/apps/download/

Ubuntu ( http://www.ubuntu.com/).
Ubuntu adalah salah satu distribusi Linux yang berbasiskan pada Debian.
Proyek Ubuntu disponsori oleh Canonical Ltd (perusahaan milik Mark Shuttleworth).
Nama Ubuntu diambil dari nama sebuah konsep ideologi di Afrika Selatan. “Ubuntu” berasal dari bahasa kuno Afrika, yang berarti “rasa perikemanusian terhadap sesama manusia”.
Download : http://dl2.foss-id.web.id/iso/ubuntu/releases/

CentOS ( http://www.centos.org/).
CentOS adalah sistem operasi bebas yang didasarkan pada Red Hat Enterprise Linux (RHEL).
CentOS singkatan dari Community ENTerprise Operating System (Sistem Operasi Perusahaan buatan Komunitas/Masyarakat).
Download : http://mirrors.kernel.org/centos/5.2/isos/i386/
Download : http://mirrors.kernel.org/centos/5.2/isos/x86_64/

Debian ( http://www.debian.org/).
Debian adalah sistem operasi berbasis kernel Linux.
Debian adalah ‘kernel independen’, yaitu sistem operasi Debian dikembangkan murni tanpa mendasarkan pada sistem operasi yang telah ada.
Download : http://ftp.us.debian.org/

Fedora ( http://www.fedoraproject.org/).
Fedora (sebelumnya bernama Fedora Core, terkadang disebut juga dengan Fedora Linux) adalah sebuah distro Linux berbasis RPM dan yum yang dikembangkan oleh Fedora Project yang didukung oleh komunitas pemrogram serta disponsori oleh Red Hat.
Nama Fedora berasal dari karakter fedora yang digunakan di logo Red Hat.
Download : http://mirrors.fedoraproject.org/publiclist/Fedora/9/

Xandros ( http://www.xandros.com/).
Xandros Linux adalah sebuah distro Linux yang berdasarkan pada sistim KDE.
Tampilannya sangat mirip dengan Microsoft Windows, jadi apabila dioperasikan sangat mudah dan nyaman.
Download : http://www.xandros.com/about/downloads_na.html

Knoppix ( http://www.knoppix.org/).
Knoppix adalah distro Linux live-cd yang dapat dijalankan melalui CD-ROM tanpa instalasi di hard disk.
Distro ini berbasis Debian Linux dan diciptakan oleh Klaus Knopper.
Download : http://ftp.kernel.org/pub/dist/knoppix/

Gentoo ( http://www.gentoo.org/).
Gentoo Linux adalah suatu distribusi Linux yang memakai paket sistem manajemen Portage. [Bandingkan dengan: Debian yang menggunakan paket .deb, RedHat / Mandrake yang menggunakan paket .rpm].
Manajemen paket ini dirancang untuk modular (mudah ditambah-tambah), portabel (dapat di port ke distro lain), mudah ditata, fleksibel, dan dioptimalkan untuk masing-masing komputer pengguna.
Download : http://www.gentoo.org/main/en/mirrors2.xml

Slackware ( http://www.slackware.com/).
Slackware merupakan sistem operasi yang dibuat oleh Patrick Volkerding dari Slackware Linux, Inc. Slackware merupakan salah satu distro awal, dan merupakan yang tertua yang masih dikelola.
Tujuan utama Slackware adalah stabilitas dan kemudahan desain, serta menjadi distribusi Linux yang paling mirip Unix
Download : http://ftp.slackware.com/pub/slackware/


Mandriva Linux ( http://www.mandriva.com/).
Mandriva Linux (dahulu dikenal dengan nama Mandrakelinux atau Mandrake Linux) adalah sistem operasi yang dibuat oleh Mandriva (dahulu dikenal dengan nama Mandrakesoft).
Mandriva Linux menggunakan RPM Package Manager.
Download : http://mirrors.kernel.org/mandrake/Mandrakelinux/official/iso/2009.0/

openSUSE ( http://www.opensuse.org/).
SUSE sebelumnya bernama SUSE Linux dan SuSE Linux Professional adalah salah satu distro Linux dari perusahaan Novell, atau lebih tepat dari anak perusahaannya Suse Linux GmbH (Software- und System-Entwicklungsgesellschaft mbH, Nürnberg yang berarti pengembangan -perangkat lunak dan -sistem)
Download : http://download.opensuse.org/distribution/

Freespire ( http://www.freespire.org/).
Freespire adalah versi gratis dari distro Linspire (a.k.a Lindows), kemudian mungkin dikarenakan permasalahan nama, berubah menjadi Linspire.
Download : http://wiki.freespire.org/index.php/Download_Freespire/

Linux Mint ( http://www.iinuxmint.com/).
Linux Mint adalah sistem operasi berbasis Linux untuk PC.
Inti dari LinuxMint adalah Ubuntu, sehingga aplikasi yang dapat berjalan di Ubuntu, juga bisa berjalan pada LinuxMint.
Download : http://www.linuxmint.com/download.html

PCLinuxOS ( http://www.pclinuxos.com/).
PCLinuxOS, sering disingkat sebagai PCLOS, adalah sebuah sistem operasi desktop.
Ini adalah sebuah sistem operasi bebas untuk komputer pribadi yang bertujuan untuk memudahkan penggunaan.
Download : http://www.pclinuxos.com/index.php?option=com_ionfiles&Itemid=28

Puppy Linux ( http://www.puppylinux.org/).
Puppy Linux adalah salah satu distro Linux Live CD yang sangat kecil ukurannya dan mengutamakan kemudahan dalam penggunaan.
Seluruh sistem operasi dan aplikasinya berjalan dalam RAM, yang membolehkan media booting dilepas setelah sistem operasi berhasil dijalankan.
Download : http://www.puppylinux.org/downloads/

Sabayon Linux ( http://www.sabayonlinux.org/).
Sabayon Linux, merupakan salah satu turunan Gentoo.
Gentoo merupakan sebuah sistem operasi bebas berbasis source (Linux maupun FreeBSD) dengan metode instalasi kompilasi dan optimasi untuk CPU yang bersangkutan, dengan model kustomisasi semua paket atau hanya paket aplikasi yang dibutuhkan
Download : http://sabayon.linuxfreedom.com/

Turbo Linux ( http://www.turbolinux.com/).
TurboLinux menargetkan pada produk berbasis Linux dengan kinerja tinggi untuk pasar workstation dan server terutama untuk penggunaan clustering dan orientasinya ke perusahaan.
Pengguna produk dan layanan TurboLinux terbanyak adalah perusahaan dan perorangan di Jepang dan Asia.
Download : http://www.turbolinux.com/support/download.html

Damn Small Linux ( http://www.damnsmalllinux.org/).
Damn Small Linux(DSL) adalah salah satu distro/varian linux mini. Disebut mini karena paket DSL cuma 50MB besarnya. DSL juga memungkinkan untuk diinstall di USB 128MB.
Download : http://ftp.oss.cc.gatech.edu/pub/linux/distributions/damnsmall/


Bookmark and Share


Tentang OSI


Model Jaringan 7 OSI Layer

Pengantar Model Open Systems Interconnection(OSI)

Model Open Systems Interconnection (OSI) diciptakan oleh International Organization for Standardization (ISO) yang menyediakan kerangka logika terstruktur bagaimana proses komunikasi data berinteraksi melalui jaringan. Standard ini dikembangkan untuk industri komputer agar komputer dapat berkomunikasi pada jaringan yang berbeda secara efisien.

  • Model Layer OSI

Terdapat 7 layer pada model OSI. Setiap layer bertanggungjawwab secara khusus pada proses komunikasi data. Misal, satu layer bertanggungjawab untuk membentuk koneksi antar perangkat, sementara layer lainnya bertanggungjawab untuk mengoreksi terjadinya “error” selama proses transfer data berlangsung.
Model Layer OSI dibagi dalam dua group: “upper layer” dan “lower layer”. “Upper layer” fokus pada applikasi pengguna dan bagaimana file direpresentasikan di komputer. Untuk Network Engineer, bagian utama yang menjadi perhatiannya adalah pada “lower layer”. Lower layer adalah intisari komunikasi data melalui jaringan aktual.

  • “Open” dalam OSI

“Open” dalam OSI adalah untuk menyatakan model jaringan yang melakukan interkoneksi tanpa memandang perangkat keras/ “hardware” yang digunakan, sepanjang software komunikasi sesuai dengan standard. Hal ini secara tidak langsung menimbulkan “modularity” (dapat dibongkar pasang).
Modularity

“Modularity” mengacu pada pertukaran protokol di level tertentu tanpa mempengaruhi atau merusak hubungan atau fungsi dari level lainnya.
Dalam sebuah layer, protokol saling dipertukarkan, dan memungkinkan komunikasi terus berlangsung. Pertukaran ini berlangsung didasarkan pada perangkat keras “hardware” dari vendor yang berbeda dan bermacam-macam alasan atau keinginan yang berbeda.
Modularity

Seperti contoh Jasa Antar/Kurir. “Modularity” pada level transportasi menyatakan bahwa tidak penting, bagaimana cara paket sampai ke pesawat.

Paket untuk sampai di pesawat, dapat dikirim melalui truk atau kapal. Masing-masing cara tersebut, pengirim tetap mengirimkan dan berharap paket tersebut sampai di Toronto. Pesawat terbang membawa paket ke Toronto tanpa memperhatikan bagaimana paket tersebut sampai di pesawat itu.

  • 7 Layer OSI

Model OSI terdiri dari 7 layer :

Struktur tujuh lapis model OSI, bersamaan dengan protocol data unit pada setiap lapisan

Struktur tujuh lapis model OSI, bersamaan dengan protocol data unit pada setiap lapisan

OSI Reference Model memiliki tujuh lapis dengan keterangan sebagai berikut:

1. Application

Application layer terdiri dari bermacam-macam protokol. Misalnya terdapat ratusan jenis terminal yang tidak kompatibel di seluruh dunia. Ambil keadaan dimana editor layar penuh yang diharapkan bekerja pada jaringan dengan bermacam-macam terminal, yang masing-masing memiliki layout layar yang berlainan, mempunyai cara urutan penekanan tombol yang berbeda untuk penyisipan dan penghapusan teks, memindahkan sensor dan sebagainya.

Suatu cara untuk mengatasi masalah seperti di ata, adalah dengan menentukan terminal virtual jaringan abstrak, serhingga editor dan program-program lainnya dapat ditulis agar saling bersesuaian. Untuk menangani setiap jenis terminal, satu bagian software harus ditulis untuk memetakan fungsi terminal virtual jaringan ke terminal sebenarnya. Misalnya, saat editor menggerakkan cursor terminal virtual ke sudut layar kiri, software tersebut harus mengeluarkan urutan perintah yang sesuai untuk mencapai cursor tersebut. Seluruh software terminal virtual berada pada application layer.

Fungsi application layer lainnya adalah pemindahan file. Sistem file yang satu dengan yang lainnya memiliki konvensi penamaan yang berbeda, cara menyatakan baris-baris teks yang berbeda, dan sebagainya. Perpindahan file dari sebuah sistem ke sistem lainnya yang berbeda memerlukan penanganan untuk mengatasi adanya ketidak-kompatibelan ini. Tugas tersebut juga merupakan pekerjaan appication layer, seperti pada surat elektronik, remote job entry, directory lookup, dan berbagai fasilitas bertujuan umum dan fasilitas bertujuan khusus lainnya.

2. Presentation

Pressentation layer melakukan fungsi-fungsi tertentu yang diminta untuk menjamin penemuan sebuah penyelesaian umum bagi masalah tertentu. Pressentation Layer tidak mengijinkan pengguna untuk menyelesaikan sendiri suatu masalah. Tidak seperti layer-layer di bawahnya yang hanya melakukan pemindahan bit dari satu tempat ke tempat lainnya, presentation layer memperhatikan syntax dan semantik informasi yang dikirimkan.

Satu contoh layanan pressentation adalah encoding data. Kebanyakan pengguna tidak memindahkan string bit biner yang random. Para pengguna saling bertukar data sperti nama orang, tanggal, jumlah uang, dan tagihan. Item-item tersebut dinyatakan dalam bentuk string karakter, bilangan interger, bilangan floating point, struktur data yang dibentuk dari beberapa item yang lebih sederhana. Terdapat perbedaan antara satu komputer dengan komputer lainnya dalam memberi kode untuk menyatakan string karakter (misalnya, ASCII dan Unicode), integer (misalnya komplemen satu dan komplemen dua), dan sebagainya. Untuk memungkinkan dua buah komputer yang memiliki presentation yang berbeda untuk dapat berkomunikasi, struktur data yang akan dipertukarkan dapat dinyatakan dengan cara abstrak, sesuai dengan encoding standard yang akan digunakan “pada saluran”. Presentation layer mengatur data-struktur abstrak ini dan mengkonversi dari representation yang digunakan pada sebuah komputer menjadi representation standard jaringan, dan sebaliknya.

3. Session layer

Session layer mengijinkan para pengguna untuk menetapkan session dengan pengguna lainnya. Sebuah session selain memungkinkan transport data biasa, seperti yang dilakukan oleh transport layer, juga menyediakan layanan yang istimewa untuk aplikasi-aplikasi tertentu. Sebuah session digunakan untuk memungkinkan seseorang pengguna log ke remote timesharing system atau untuk memindahkan file dari satu mesin kemesin lainnya.

Sebuah layanan session layer adalah untuk melaksanakan pengendalian dialog. Session dapat memungkinkan lalu lintas bergerak dalam bentuk dua arah pada suatu saat, atau hanya satu arah saja. Jika pada satu saat lalu lintas hanya satu arah saja (analog dengan rel kereta api tunggal), session layer membantu untuk menentukan giliran yang berhak menggunakan saluran pada suatu saat.

Layanan session di atas disebut manajemen token. Untuk sebagian protokol, adalah penting untuk memastikan bahwa kedua pihak yang bersangkutan tidak melakukan operasi pada saat yang sama. Untuk mengatur aktivitas ini, session layer menyediakan token-token yang dapat digilirkan. Hanya pihak yang memegang token yang diijinkan melakukan operasi kritis.

Layanan session lainnya adalah sinkronisasi. Ambil contoh yang dapat terjadi ketika mencoba transfer file yang berdurasi 2 jam dari mesin yang satu ke mesin lainnya dengan kemungkinan mempunyai selang waktu 1 jam antara dua crash yang dapat terjadi. Setelah masing-masing transfer dibatalkan, seluruh transfer mungkin perlu diulangi lagi dari awal, dan mungkin saja mengalami kegagalan lain. Untuk mengurangi kemungkinan terjadinya masalah ini, session layer dapat menyisipkan tanda tertentu ke aliran data. Karena itu bila terjadi crash, hanya data yang berada sesudah tanda tersebut yang akan ditransfer ulang.

4. Transport layer

Fungsi dasar transport layer adalah menerima data dari session layer, memecah data menjadi bagian-bagian yang lebih kecil bila perlu, meneruskan data ke network layer, dan menjamin bahwa semua potongan data tersebut bisa tiba di sisi lainnya dengan benar. Selain itu, semua hal tersebut harus dilaksanakan secara efisien, dan bertujuan dapat melindungi layer-layer bagian atas dari perubahan teknologi hardware yang tidak dapat dihindari.

Dalam keadaan normal, transport layer membuat koneksi jaringan yang berbeda bagi setiap koneksi transport yang diperlukan oleh session layer. Bila koneksi transport memerlukan throughput yang tinggi, maka transport layer dapat membuat koneksi jaringan yang banyak. Transport layer membagi-bagi pengiriman data ke sejumlah jaringan untuk meningkatkan throughput. Di lain pihak, bila pembuatan atau pemeliharaan koneksi jaringan cukup mahal, transport layer dapat menggabungkan beberapa koneksi transport ke koneksi jaringan yang sama. Hal tersebut dilakukan untuk membuat penggabungan ini tidak terlihat oleh session layer.

Transport layer juga menentukan jenis layanan untuk session layer, dan pada gilirannya jenis layanan bagi para pengguna jaringan. Jenis transport layer yang paling populer adalah saluran error-free point to point yang meneruskan pesan atau byte sesuai dengan urutan pengirimannya. Akan tetapi, terdapat pula jenis layanan transport lainnya. Layanan tersebut adalah transport pesan terisolasi yang tidak menjamin urutan pengiriman, dan membroadcast pesan-pesan ke sejumlah tujuan. Jenis layanan ditentukan pada saat koneksi dimulai.

Transport layer merupakan layer end to end sebenarnya, dari sumber ke tujuan. Dengan kata lain, sebuah program pada mesin sumber membawa percakapan dengan program yang sama dengan pada mesin yang dituju. Pada layer-layer bawah, protokol terdapat di antara kedua mesin dan mesin-mesin lain yang berada didekatnya. Protokol tidak terdapat pada mesin sumber terluar atau mesin tujuan terluar, yang mungkin dipisahkan oleh sejumlah router. Perbedaan antara layer 1 sampai 3 yang terjalin, dan layer 4 sampai 7 yang end to end. Hal ini dapat dijelaskan seperti pada gambar 2-1.

Sebagai tambahan bagi penggabungan beberapa aliran pesan ke satu channel, transport layer harus hati-hati dalam menetapkan dan memutuskan koneksi pada jaringan. Proses ini memerlukan mekanisma penamaan, sehingga suatu proses pada sebuah mesin mempunyai cara untuk menerangkan dengan siapa mesin itu ingin bercakap-cakap. Juga harus ada mekanisme untuk mengatur arus informasi, sehingga arus informasi dari host yang cepat tidak membanjiri host yang lambat. Mekanisme seperti itu disebut pengendalian aliran dan memainkan peranan penting pada transport layer (juga pada layer-layer lainnya). Pengendalian aliran antara host dengan host berbeda dengan pengendalian aliran router dengan router. Kita akan mengetahui nanti bahwa prinsip-prinsip yang sama digunakan untuk kedua jenis pengendalian tersebut.

5. Network layer

Network layer berfungsi untuk pengendalian operasi subnet. Masalah desain yang penting adalah bagaimana caranya menentukan route pengiriman paket dari sumber ke tujuannya. Route dapat didasarkan pada table statik yang “dihubungkan ke” network. Route juga dapat ditentukan pada saat awal percakapan misalnya session terminal. Terakhir, route dapat juga sangat dinamik, dapat berbeda bagi setiap paketnya. Oleh karena itu, route pengiriman sebuah paket tergantung beban jaringan saat itu.

Bila pada saat yang sama dalam sebuah subnet terdapat terlalu banyak paket, maka ada kemungkinan paket-paket tersebut tiba pada saat yang bersamaan. Hal ini dapat menyebabkan terjadinya bottleneck. Pengendalian kemacetan seperti itu juga merupakan tugas network layer.

Karena operator subnet mengharap bayaran yang baik atas tugas pekerjaannya. seringkali terdapat beberapa fungsi accounting yang dibuat pada network layer. Untuk membuat informasi tagihan, setidaknya software mesti menghitung jumlah paket atau karakter atau bit yang dikirimkan oleh setiap pelanggannya. Accounting menjadi lebih rumit, bilamana sebuah paket melintasi batas negara yang memiliki tarip yang berbeda.

Perpindahan paket dari satu jaringan ke jaringan lainnya juga dapat menimbulkan masalah yang tidak sedikit. Cara pengalamatan yang digunakan oleh sebuah jaringan dapat berbeda dengan cara yang dipakai oleh jaringan lainnya. Suatu jaringan mungkin tidak dapat menerima paket sama sekali karena ukuran paket yang terlalu besar. Protokolnyapun bisa berbeda pula, demikian juga dengan yang lainnya. Network layer telah mendapat tugas untuk mengatasi semua masalah seperti ini, sehingga memungkinkan jaringan-jaringan yang berbeda untuk saling terinterkoneksi.

6. Data Link layer

Tugas utama data link layer adalah sebagai fasilitas transmisi raw data dan mentransformasi data tersebut ke saluran yang bebas dari kesalahan transmisi. Sebelum diteruskan kenetwork layer, data link layer melaksanakan tugas ini dengan memungkinkan pengirim memecag-mecah data input menjadi sejumlah data frame (biasanya berjumlah ratusan atau ribuan byte). Kemudian data link layer mentransmisikan frame tersebut secara berurutan, dan memproses acknowledgement frame yang dikirim kembali oleh penerima. Karena physical layer menerima dan mengirim aliran bit tanpa mengindahkan arti atau arsitektur frame, maka tergantung pada data link layer-lah untuk membuat dan mengenali batas-batas frame itu. Hal ini bisa dilakukan dengan cara membubuhkan bit khusus ke awal dan akhir frame. Bila secara insidental pola-pola bit ini bisa ditemui pada data, maka diperlukan perhatian khusus untuk menyakinkan bahwa pola tersebut tidak secara salah dianggap sebagai batas-batas frame.

Terjadinya noise pada saluran dapat merusak frame. Dalam hal ini, perangkat lunak data link layer pada mesin sumber dapat mengirim kembali frame yang rusak tersebut. Akan tetapi transmisi frame sama secara berulang-ulang bisa menimbulkan duplikasi frame. Frame duplikat perlu dikirim apabila acknowledgement frame dari penerima yang dikembalikan ke pengirim telah hilang. Tergantung pada layer inilah untuk mengatasi masalah-masalah yang disebabkan rusaknya, hilangnya dan duplikasi frame. Data link layer menyediakan beberapa kelas layanan bagi network layer. Kelas layanan ini dapat dibedakan dalam hal kualitas dan harganya.

Masalah-masalah lainnya yang timbul pada data link layer (dan juga sebagian besar layer-layer di atasnya) adalah mengusahakan kelancaran proses pengiriman data dari pengirim yang cepat ke penerima yang lambat. Mekanisme pengaturan lalu-lintas data harus memungkinkan pengirim mengetahui jumlah ruang buffer yang dimiliki penerima pada suatu saat tertentu. Seringkali pengaturan aliran dan penanganan error ini dilakukan secara terintegrasi.

Saluran yang dapat mengirim data pada kedua arahnya juga bisa menimbulkan masalah. Sehingga dengan demikian perlu dijadikan bahan pertimbangan bagi software data link layer. Masalah yang dapat timbul di sini adalah bahwa frame-frame acknoeledgement yang mengalir dari A ke B bersaing saling mendahului dengan aliran dari B ke A. Penyelesaian yang terbaik (piggy backing) telah bisa digunakan; nanti kita akan membahasnya secara mendalam.

Jaringan broadcast memiliki masalah tambahan pada data link layer. Masalah tersebut adalah dalam hal mengontrol akses ke saluran yang dipakai bersama. Untuk mengatasinya dapat digunakan sublayer khusus data link layer, yang disebut medium access sublayer.


7. Physical layer

Physical Layer berfungsi dalam pengiriman raw bit ke channel komunikasi. Masalah desain yang harus diperhatikan disini adalah memastikan bahwa bila satu sisi mengirim data 1 bit, data tersebut harus diterima oleh sisi lainnya sebagai 1 bit pula, dan bukan 0 bit. Pertanyaan yang timbul dalam hal ini adalah : berapa volt yang perlu digunakan untuk menyatakan nilai 1? dan berapa volt pula yang diperlukan untuk angka 0?. Diperlukan berapa mikrosekon suatu bit akan habis? Apakah transmisi dapat diproses secara simultan pada kedua arahnya? Berapa jumlah pin yang dimiliki jaringan dan apa kegunaan masing-masing pin? Secara umum masalah-masalah desain yang ditemukan di sini berhubungan secara mekanik, elektrik dan interface prosedural, dan media fisik yang berada di bawah physical layer.Apa yang dilakukan oleh 7 layer OSI ?

Ketika data ditransfer melalui jaringan, sebelumnya data tersebut harus melewati ke-tujuh layer dari satu terminal, mulai dari layer aplikasi sampai physical layer, kemudian di sisi penerima, data tersebut melewati layer physical sampai aplikasi. Pada saat data melewati satu layer dari sisi pengirim, maka akan ditambahkan satu “header” sedangkan pada sisi penerima “header” dicopot sesuai dengan layernya.

Tujuan utama penggunaan model OSI adalah untuk membantu desainer jaringan memahami fungsi dari tiap-tiap layer yang berhubungan dengan aliran komunikasi data. Termasuk jenis-jenis protoklol jaringan dan metode transmisi.

Model dibagi menjadi 7 layer, dengan karakteristik dan fungsinya masing-masing. Tiap layer harus dapat berkomunikasi dengan layer di atasnya maupun dibawahnya secara langsung melalui serentetan protokol dan standard.
Model OSI
Keterangan
Application Layer: Menyediakan jasa untuk aplikasi pengguna. Layer ini bertanggungjawab atas pertukaran informasi antara program komputer, seperti program e-mail, dan service lain yang jalan di jaringan, seperti server printer atau aplikasi komputer lainnya.
Presentation Layer: Bertanggung jawab bagaimana data dikonversi dan diformat untuk transfer data. Contoh konversi format text ASCII untuk dokumen, .gif dan JPG untuk gambar. Layer ini membentuk kode konversi, translasi data, enkripsi dan konversi.
Session Layer: Menentukan bagaimana dua terminal menjaga, memelihara dan mengatur koneksi,- bagaimana mereka saling berhubungan satu sama lain. Koneksi di layer ini disebut “session”.
Transport Layer: Bertanggung jawab membagi data menjadi segmen, menjaga koneksi logika “end-to-end” antar terminal, dan menyediakan penanganan error (error handling).
Network Layer: Bertanggung jawab menentukan alamat jaringan, menentukan rute yang harus diambil selama perjalanan, dan menjaga antrian trafik di jaringan. Data pada layer ini berbentuk paket.
Data Link Layer: Menyediakan link untuk data, memaketkannya menjadi frame yang berhubungan dengan “hardware” kemudian diangkut melalui media. komunikasinya dengan kartu jaringan, mengatur komunikasi layer physical antara sistem koneksi dan penanganan error.
Physical Layer: Bertanggung jawab atas proses data menjadi bit dan mentransfernya melalui media, seperti kabel, dan menjaga koneksi fisik antar sistem.


Bookmark and Share


Cara Menginstall Linux Debian


  • Ubah booting pertama pada CD ROM melalui BIOS.
  • Waktu booting awal, akan terdapat tulisan enter to boot. Tekan Enter untuk memulainya.
  • Masukkan CD install Debian pada CDROM.
  • Maka akan keluar perintah [Choose your Language] yang digunakan untuk mengatur bahasa yang digunakan untuk pemrograman linux. Pilih saja bahasa English biar mudah dipahami. Itung-itung belajar buat TOEFL.
  • Kemudian akan keluar [Choose your country, territory or area] untuk menentukan area atau daerah kita. Buat negara kita tercinta, pilih Other, kemudian Indonesia.
  • Setelah itu kita akan mengatur Keymap to use atau bahasa yang digunakan untuk keyboard yang kita gunakan. Pake defaultnya aja. Jadi langsung tekan Enter.
  • Kemudiam tunggu proses Detecting Hardware. Dan langsung diteruskan proses Scanning CDROM.
  • Kemudian diteruskan dengan Loading Additional Component.
  • Setelah proses loading maka komputer akan kembali meneruskan mendetecting network hardware dari komputer.
  • Setelah detecting hardware network selesai maka komputer akan melakukan Configuring The Network with DHCP. Lalu kemudian keluar proses Configure the Network. Setelah selesai klik Continue. Dan apabila keluar kotak dialog laporan bahwa Network Autoconfiguration failed maka pilih perintah Do Not Configure the Network At This Time. Dan klik enter.
  • Kemudian akan keluar kotak dialog yang memerintahkan kita untuk mengisikan Hostname pada komputer kita. Tuliskan hostname untuk menamai komputer kalian, ato juga sebagai root. Defaultnya debian. Setelah selesai maka klik enter.
  • Setelah itu komputer akan melakukan proses Starting Up Partition.
  • Dan pada Partition Disk pilih Guided-use entire disk. Proses ini biasa disebut Partitioning method.
  • Pada perintah atau kotak dialog Select disk to partition terdapat informasi tentang hardisk yang terpasang pada komputer kita misalnya berapa kapasitas dan apa mereknya. Kemudian pada kotak Partitioning scheme pilih
  • Pilihlah partisi reiserFS yang telah kalian buat sebelumnya. Hapus partisi tersebut dengan memilih Delete the partition. Kemudian pilih kembali partisi tersebut untuk membuat partisi baru (Create a new partition) dan tentukan ukuran dari partisinya pada kotak New Partition Size: dan klik enter.
  • Pada Type for the new partition pilih Primary untuk membuat partisi utama dan Logical untuk partisi kedua atau sekunder.
  • Kemudian pada Use as: pilih area atau fungsi dari partisi berada misalnya pada swaap atau /Ext3, dll.
  • Kemudian klik Mount Point dan akan muncul perintah Mount point for this partition: dan pilih /home -user directories. Pada perintah ini digunakan untuk menentukan partisi menjadi home, /tmp, atau /user, dll. Berikutnya Done setting up the partition, dan akhiri dengan Finish partitioning and write changes to disk. Klik yes.
  • Kemudian akan muncul proses Partitions Formating.
  • Kemudian pada Select a city in your fine zone atau muncul Configure time zone dan pilih kota tempat kita berada. Pemilihan ini digunakan untuk memilih time zone daerah kita. Kalo GMT+7 pilih Jakarta dan akan muncul proses setting up the clock.
  • Lalu muncul Set up users and passwords dan pada Root password yang digunakan untuk password root. Ketikkan password anda dan setelah itu ketik ulang password pada kotak perintah Re-Enter Password to Verity. Kemudian pada full name for the user: ketik nama user anda dan ketik nama user account juga pada kotak user for your account. Kemudian ketik paswordnya pada Chosee a password for new user untuk password usernya. Dan ketik passwordnya lagi pada kotak perintah Re-Enter password to verity.
  • Tunggulah proses Installing the Base system yang dilakukan komputer. Setelah selesai klik enter. Pada Kernel to install pilih Linux-image_2.6-680. Lalu komputer akan melakukan proses installing Kernel dan proses Configuring apt. Pada Configure the package manager klik no dan kemudian klik continue dan pada Configuring Popularity Contest ketik yes pada Participale in the package usage survey?
  • Dan komputer kemudian akan melakukan Select dan Install Software. Dan pada Software Selection pilih Dekstop environment dan Standard system pada Chosee Software to install. Lalu klik Continue. Maka komputer akan kembali pada proses Select dan Install Software.
  • Pada Configuring cupsys-bsd pilih yes or no untuk menjawab do you want to set up the BSD pada Compatibility Server. GRUB (Grand Unified Bootloader) digunakan untuk memilih OS (Operating System) yang dijalankan pada saat pertama kali dinyalakan. Oleh karena itu, jawablah Yes agar bisa memilih OS yang diinginkan.
  • Kemudian Install the GRUB boot loader dan pada kotak dialog install the Grub Loader on a hard disk ketik yes.
  • Dan komputer akan kembali pada proses Instaling GRUB Loader kemudian finishing the instalation dan klik Continue.
  • Installation complete
  • Restart!!!!
  • Setelah komputer hidup kembali masuk pada Terminal dan kemudian loginlah pada Root dengan mengetikka perintah SU dan tuliskan passwordnya.
  • Kemudian ketikkan mount /dev/cdrom
  • Lalu ketikkan apt -cdrom add -m
  • Setelah itu masukkan CD2 sampai ke CD8 dan ulangi perintah tadi.
  • Klik Dekstop kemudian pilih Administration dan klik & pilih Synaptic Package Manager , dan kemudian keluar kotak dialog Quick Introduction dan klik close.
  • Kemudian pilih dan klik Search dan ketikkan Open Office.
  • Lalu pada kotak Package klik pada icon yang akan diinstall dan pilih pilihan Mark for installation.
  • Lalu pada kotak dialog Mark Additional Required Changes dan klik Mark.
  • Kemudian klik apply dan muncul kotak dialog apply the following changes klik apply.
  • Apabila muncul kotak information yang memerintahkan untuk memasukkan CD1 dan klik OK.
  • Tunggu prosesnya lalu kemudian muncul kotak information untuk memasukkan CD maka masukkan Cdnya lalu klik OK.
  • Tunggu prosesnya sampai muncul kotak dialog information lagi untuk memasukkan CD yang lain dan masukkan.
Selamat Mencoba.............. :-)


Bookmark and Share


Pengalamatan IP Address


Pengalamatan Dengan IP

1. Overview

Pengalamatan bertujuan bagaimana supaya data yang dikirim sampai pada mesin yang sesuai (mesin tujuan) dan bagaimana hal tersebut dapat dilakukan oleh operator dengan mudah. Untuk itu maka data dari suatu host (komputer) harus dilewatkan ke jaringan menuju host tujuan, dan dalam komputer tersebut data akan disampaikan ke user atau proses yang sesuai. TCP/IP menggunakan tiga skema untuk tugas ini :

1. Addressing

IP address yang mengidentifikasikan secara unik setiap host di jaringan, sehingga dapat menjamin data dikirim ke alamat yang benar.

2. Routing

Pengaturan gateway untuk mengirim data ke jaringan dimana host tujuan berada.

3. Multiplexing

Pengaturan nomor port dan protokol yang mengirim data pada modul software yang benar di dalam host.

Masing-masing skema penting untuk pengiriman data antar dua aplikasi yang bekerjasama dalam jaringan TCP/IP.

IP address berupa bilangan biner 32 bit dan ditulis sebagai 4 urutan bilangan desimal yang dipisahkan dengan tanda titik. Format penulisan IP adalah : xxxxxxxx.xxxxxxxx.xxxxxxxx.xxxxxxxx, dengan x adalah bilangan biner 0 atau 1. Dalam implementasinya IP address ditulis dalam bilangan desimal dengan bobot antara 0 – 255 (nilai desimal mungkin untuk 1 byte). IP address terdiri dari bagian jaringan dan bagian host, tapi format dari bagian-bagian ini tidak sama untuk setiap IP address.

Jumlah bit alamat yang digunakan untuk mengidentifikasi jaringan, dan bilangan yang digunakan untuk mengidentifikasi host berbeda-beda tergantung kelas alamat yang digunakan. Ada tiga kelas alamat utama, yaitu kelas A, kelas B, dan kelas C. Dengan memeriksa beberapa bit pertama dari suatu alamat , software IP bisa dengan cepat membedakan kelas address dan strukturnya. Contoh kelas IP address dapat dilihat pada Gambar 2.6.

Berikut ini diberikan aturan yang membedakan kelas IP address :

a. IP Address kelas A :

bit pertama dari IP address adalah 0

jadi jaringan dengan IP yang byte pertamanya : 0 – 127

hanya ada kurang dari 128 jaringan kelas A

setiap jaringan kelas A bisa mempunyai jutaan host

b. IP Address kelas B :

bit pertama dari IP address adalah 10

jadi jaringan dengan IP yang byte pertamanya : 128 – 191

terdapat ribuan jaringan kelas B

setiap jaringan kelas B bisa mempunyai ribuan host

c. IP Address kelas C :

bit pertama dari IP address adalah 110

jadi jaringan dengan IP yang byte pertamanya 192 – 223

terdapat jutaan jaringan kelas C

setiap jaringan kelas C hanya mempunyai kurang dari 254 host

d. IP Address kelas D :

bit pertama dari IP address adalah 111

nomor jaringan dengan IP yang byte pertamanya lebih dari 223

merupakan address yang dialokasikan untuk kepentingan khusus

Tidak semua alamat jaringan dan alamat host dapat digunakan. Misalnya kita telah membicarakan bahwa alamat dengan desimal pertama lebih dari 233 dialokasikan untuk kepentingan khusus. Dua alamat kelas A, 0 dan 127, juga dialokasikan untuk kepentingan khusus. Jaringan 0 menunjukkan route default (digunakan untuk menyederhanakan aplikasi jaringan dengan membiarkan host lokal dialamatkan dengan cara yang sama seperti remote-host digunakan ketika mengkonfigurasi host) dan jaringan 127 sebagai loopback-address. Selain itu juga ada beberapa alamat host yang disediakan untuk kepentingan khusus ini, misalnya 0 dan 255 dalam semua kelas jaringan. Sebuah IP address dengan semua bit hostnya 0 menunjukkan jaringannya sendiri, misalnya 26.0.0.0 menunjukkan jaringan 26 dan 128.66.0.0 menunjukkan jaringan 128.66. Alamat dalam bentuk ini digunakan dalam tabel routing untuk menunjukkan seluruh jaringan. IP address dengan semua bit host diset satu adalah broadcast address. Suatu alamat broadcast digunakan untuk alamat setiap host dalam jaringan secara simultan. Alamat broadcast untuk jaringan 128.66 adalah 128.66.255.255.

2. Supernetting

Ada dua masalah yang saling berkaitan, antara pemberian suatu kelas alamat pada suatu lembaga. Pertama kelas alamat yang diberikan lebih kecil daripada jumlah host yang akan dihubungkan. Dan yang kedua sebaliknya, kelas alamat yang lebih besar dari host yang akan saling dihubungkan. Supernetting berkaitan dengan metode untuk memanipulasi alokasi alamat yang terbatas sedemikian sehingga semua host yang tersedia dapat dihubungkan ke jaringan. Jadi supernetting adalah menggunakan bit mask alamat asal untuk membuat jaringan yang lebih besar.

3. Subnetting

Masalah kedua yang berkaitan dengan bagaimana membuat suatu alokasi alamat lebih efisien, bila ternyata host yang akan kita hubungkan ke jaringan lebih kecil daripada alokasi alamat yang kita punyai. Yang jelas dengan menggunakan metoda subnetting, bit host IP address direduksi untuk subnet ini. Sebagai contoh, subnet mask diasosiasikan dengan alamat kelas B standart adalah 255.255.0.0. Subnet mask digunakan dengan memperluas bagian jaringan dari suatu alamat kelas B dengan byte tambahan. Misalnya sub mask 255.255.255.0 berarti dua byte pertama mendefinisikan jaringan kelas B, byte ketiga menunjukkan alamat subnet, dan yang keempat baru menunjuk pada host pada subnet yang bersangkutan. Masking yang byte-oriented lebih mudah dibaca dan diartikan, tapi sebenarnya subnet masking bersifat bit-oriented, jadi misalnya seseorang bisa saja membuat sub-mask 255.255.255.192. Tabel 2.1 mengilustrasi efek dari subnet-mask terhadap bermacam-macam alamat jaringan :

IP Address
Subnetmask
Interpretasi

128.66.12.1
255.255.255.0
Host 1 pada subnet 128.66.12.0

130.97.16.132
255.255.255.192
Host 4 pada subnet 130.97.16.128

192.178.16.66
255.255.255.192
Host 2 pada subnet 192.178.16.64

132.90.132.5
255.255.240.0
Host 4.5 pada subnet 132.90.128.0

18.20.16.91
255.255.0.0
Host 16.91 pada subnet 18.20.0.0


Bookmark and Share


Perangkat keras Jaringan komputer


Banyak sekali peralatan Jaringan komputer. Untuk memberikan gambaran hanya yang penting saja dibahas pada kesempatan ini :

Terminal

Terdapat lima jenis terminal dan keyboard adalah terminal yang umum dan paling populer.

1. Terminal Keyboard adalah terminal input yang sangat populer diantara pemakai komputer. User dapat menggunakan keyboard mengentri data, memberikan intruksi tertentu untuk menerbitkan laporan dsb.

2. Terminal Telephone Tombol : komputer juga dapat dilengkapi dengan alat respon audio. Dapat mengirimkan pesan yang dapat didengar oleh pemakai di telephone tombol. Penekanan tombol digunakan untuk mengirimkan data dan intruksi ke komputer.

3. Terminal Titik penjualan (point of sale) Kita juga dapat melihat bagaimana pembaca charakter optik digunakan pada pasar swalayan. Terminal ini menyediakan cara memasukan data transaksi ke dalam database pada saat penjuala (point of sale). Karena alasan tersebut terminal ini dinamakan terminal Point of sale (POS)

4. Terminal Pengumpul Data. Suatau jenis khusus terminal dirancang untuk digunakan oleh pekerja pabrik. Alat yang dikenal sebagai terminal pengumpul data (data collection terminal) digunakan untuk mengumpulkan data, menjelasakan kehadiran dan kinerja kerja pegawai. Alat OCR digunakan untuk membaca charakter dan dokument yang menyertai pekerjaan yang berjalan di dalam pabrik.

5. Terminal khusus yaitu terminal yang dirancang khusus untuk keperlua tertentu seperti cash register yang dilengkapi dengan tombol-tombol khusus. Satu tombol untuk satu jenis penjual

NIC (Network Interface Card)

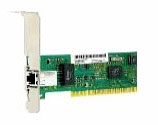
Kartu jaringan atau Lan card dipasang pada setiap komputer yang akan dihubungkan ke suatu jaringan nic.jpgcomputer. Banyak jenis dan merk kartu jaringan yang tersedia di pasar, namun beberapa hal pokok yang perlu diketahui dari kartu jaringan yaitu type kartu ISA atau PCI dengan kecepatan 10 atau 10/100 Mbps, harus disesuaikan dengan tipe Ethernet HUB atau switching yang akan digunakan, jenis protocol dan jenis kabel yang didukungnya disamping itu juga mengesampingkan kwalitas produk. Komputer jenis terbaru tidak dilengkapi dengan slot ISA bahkan Network Interface umumnya merupakan Onboard system artinya sudah tersedia pada mainboard sehingga tidak perlu lagi dipasang Lan Card

Sesuai dengan besarnya tingkat kebutuhan akan jaringan komputer, sudah banyak mainboard komputer jenis terbaru dilengkapi kartu jaringan secara on board. Kwalitasnya bagus namun penulis berpendapat lebih baik menggunakan kartu jaringan yang terpisah. Salah satu keuntungannya adalah dapat memilih merk tertentu dan mudah diganti apabila terjadi kerusakan.

Hub atau Concentrator

Hub adalah perangkat jaringan yang terdiri dari banyak port untuk menghubungkan Node atau titik hup-dan-switch.jpgsehingga membentuk jaringan yang saling terhubung dalam topologi star. Jika jumlah port yang tersedia tidak cukup untuk menghubungkan semua komputer yang akan dihubungkan ke dalam satu jaringan dapat digunakan beberapa hub yang dihubungkan secara up-link.

Port yang tersedia biasanya sampai 8, 16, 24 atau lebih banyak sesuai kebutuhan Anda. Untuk kecepatan, Anda dapat menggunakan HUB 10 atau Switch 10/100. Sebaiknya menggunakan 10/100 karena dapat digunakan untuk jaringan berkecepatan maksimal 10 atau 100. Hub ada yang mendukung pemggunaan kabel coax yang menukung topologi BUS dan UTP yang mendukung topologi STAR. Namun type terbaru cenderung hanya menyediakan dukungan untuk penggunaan kabel UTP.

Konektor UTP (RJ-45)

rj45.jpgUntuk menghubungkan kabel UTP diperlukan konektor RJ-45 atau sejenis jack yang bentuknya mirip dengan jack kabel telepon namun memiliki lebih banyak lubang kabel. Konektor tersebut dipasang di kedua ujung kabel dengan peralatan Tang khusus UTP. Namun jika belum bisa memasangnya, Anda dapat meminta sekaligus pemasang-an pada saat membeli kabel UTP

Kabel UTP

605.jpgAda beberapa jenis kabel yang digunakan dalam jaringan network, namun yang paling banyak dipakai pada private network/Local Area Network saat ini adalah kabel UTP.


Bridge

Bridge digunakan untuk menghubungan antar jaringan yang mempunyai protokol yang sama. Hasil akhirnya adalah jaringan logis tunggal. Bridge juga dapat digunakan jaringan yang mempunyai media fisik yang berbeda. Contoh jaringan yang menggunakan fiber obtik dengan jaringan yang menggunakan coacial.

Bridge mempelajari alamat tujuan lalulintas yang melewatinya dan mengarahkan ke tujuan. Juga digunakan untuk menyekat jaringan. Jika jaringan diperlambat dengan adanya lalulintas yang penuh maka jaringan dapat dibagi menjadi dua kesatuan yang lebih kecil.

Switch

Merupakan pengembangan dari konsep Bridge. Ada dua arsitektur dasar yang digunakan pada switch, yaitu cut-through dan store and forward. Switch cut-through mempunyai kelebihan di sisi kecepatan karena ketika sebuah paket datang, switch hanya memperhatikan alamat tujuan sebelum diteruskan ke segmen tijuannya, sedangkan switch store and forward merupakan kebalikannya. Switch ini menerima dan memeriksa seluruh isi paket sebelum meneruskannya ke tujuan dan untuk memeriksa satu paket merlukan waktu, tetapi proses ini memungkinkan switch mengetahui adanya kerusakan pada paket data dan mencegahnya agar tidak mengganggu jaringan.

Dengan Swith terdapat beberapa kelebihan karena semua segmen jaringan memiliki bandwidth 10 Mbps penuh. Tidak terbagi seperti share network pada penggunaan Hub.

Cluster Control Unit

Cluster Control Unit membangun hubungan antara terminal yang dikendalikannya dengan perlatan-peralatan dan jaringan. Alat ini memungkinkan beberapa terminal berbagi satu printer atau mengakses beberapa komputer melalui jaringan yang bebeda. Cluster Control Unit dapat pula mengerjakan pemeriksaan kesalahan dan pengubahan kode.

Multiplexer

Saat beberapa terminal harus berbagi satu saluran pada saat yang sama, multiplexer dapat ditambahkan pada tiap ujung. Multiplexer adalah suatu alat yang memungkinkan pengiriman dan penerimaan bebrpa pesan secara serentak. Penambahan multiplexer berdampak seperti mengubah jalan satu jalur menjadi jalur bebas hambatan dengan beberapa jalur.

Pengaturan nomor port dan protokol yang mengirim data pada modul sofware yang benar didalam host.

Front-end Processor

Front-end Processor menangani lalulintas Jaringan komputer yang masuk dan keluar dari host komputer. Kedua komputer tersebut dapat merupakan jenis apapun, tetapi configurasi yang umum terdiri dari sejenis komputer mini khusus yang berfungsi sebagai front-end processor dan sebuah mainframe yang menjadi host.

Front-end Processor berfungsi sebagai unit input dari host dengan mengumpuklkan pesan-pesan yang masuk dan menyiapkan data bagi host. Front-end Processor juga berfungsi sebagai unit output dari host dengan menerima pesan-pesan untuk transmisi ke terminal.

Walau kecepatan transmisi antara saluran dan front end Processor relatif lambat ( dalam banyak kasus bit-bit ditransmisikan secara serial ) kecepatan tarnsmisi front-end processor dengan host dapat berlangsung secara cepat ( beberapa bit ditransmisikan secara paralel).

Sebagian front-end processor melakukan message switching dengan mengatur rute (routing) pesan dari suatu terminal ke yang lain tanpa melibatkan host. Jika karena suatu hal terminal penerima tidak dapat menerima pesan (mungkin sedangan digunakan atau rusak) front-end processor dapat menyimpan pesan tersebut dalam penyimpanan sekunder dan mengirimkannya nanti. Kemampuan ini disebut simpan dan teruskan (store and forward).

Host

Host mengerjakan pemrosesan data untuk jaringan . Pesan-pesan yang masuk ditangani dengan cara yang sama dengan data yang di terima dari unit unit jenis apapun. Setelah pemrosesan pesan dapat ditransmisikan kembali ke front-end processor untuk routing.

Router

Router tidak mempunyai kemampuan untuk mempelajari, namun dapat menentukan path (alur) data antara dua jaringan yang paling eficien. Router beroperasi pada lapisan Network (lapisan ketiga OSI.). Router tidak mempedulikan topologi dan tingkat acces yang digunakan oleh jaringan. Karena ia beroperasi pada lapisan jaringan. Ia tidak dihalangi oleh media atau protokol komunikasi. Bridge mengetahui tujuan ahir paket data, Router hanya mengetahui dimana router berikutnya ditempatkan. Ia dapat digunakan untuk menghubungkan jaringan yang menggunakan protokol tingkat tinggi yang sama.

Jika paket data tiba pada router, ia menentukan rute yang terbaik bagi paket dengan mengadakan pengecekan pada tabel router. Ia hanya melihat hanya melihat paket yang dikirimkan kepadanya oleh router sebelumnya.

Brouter

Adalah yang menggabungkan teknologi bridge dan router. Bahkan secara tidak tepat seringkali disebut sebagai router multiprotokol. Walau pada kenyataannya ia lebih rumit dari pada apa yang disebut router multiprotokol yang sebenarnya.

Getway

Gateway dilengkapi dengan lapisan 6 atau 7 yang mendukung susunan protokol OSI. Ia adalah metode penyambungan jaringan ke jaringan dan jaringan ke host yang paling canggih. Gateway dapat digunakan untuk menghubungkan jaringan yang mempunyai arsitektur berbeda misalnya PC berdasarkan Novell dengan jaringan SNA atau Ethernet

Modem

Satu-satunya saat modem tidak diperlukan adalah saat telephone tombol digunakan sebagai terminal. Semua saluran jaringan komputer lain memerlukan modem pada tiap ujungnya. Modem dirancang untuk beroperasi pada kecepatan tertentu biasanya 300, 1200, 2400, 4800 atau 96000 bit per detik dan seterusnya kecepatan modem menentukan kecepatan transmisi data.

adsl.jpgADSL adalah type modem untuk penggunaan accses internet kecepatan tinggi. Umumnya modem ADSL merupakan integrasi dari modem, firewall dan ethernet switch serta router dan mungkin juga dengan transiever. Modem ADSL bekerja pada frekwensi yang berbeda dengan frekwensi yang digunakan dalam percakapan telephon sehingga saluran telephon dapat digunakan untuk percapapan bersamaan dengan penggunaan transmisi data melelalui modem ADSL.


Radio

Transmisi data juga dilakukan melalui frekwensi radio seperti yang digunalan pada jaringan perbankan, Travel, warnet. Peralatan ini masih dikuasai perusahaan penyedia layanan public (provider) seperti PT Lintas Artha, Indosat, Telkomsel. Fren. Untuk lingkup lebih kecil tersedia werless untuk pembuatan jaringan lokal tanpa kabel. Misalnya dengan Modem ADSL yang dilengkapi dengan werless router dapat digunakan untuk jaringngan lokal pada ruangan. Hanya saja kemampuan werles tidak dapat atau terganggu oleh partisi terutama partisi beton. sehingga tidak efektif digunakan untuk jaringgan lokal suatu perusahaan dimana client computer tersebar di dalam ruangan tertutup.

antena1.jpg


Bookmark and Share


Mengenal RAM Komputer


Pengertian RAM

Kata “memory” digunakan untuk menggambarkan suatu sirkuit elektronik yang mampu untuk menampung data dan juga instruksi program. Memory dapat dibayangkan sebagai suatu ruang kerja bagi komputer dan memory juga menentukan terhadap ukuran dan jumlah program yang bisa juga jumlah data yang bisa diproses. Memory terkadang disebut sebagai primary storage, primary memory, main storage, main memory, internal storage. Ada beberapa macam tipe dari memory komputer, yaitu:

1. random access memory (RAM)
2. read only memory (ROM)
3. CMOS memory
4. virtual memory

ImageMemori berfungsi menyimpan sistim aplikasi, sistem pengendalian, dan data yang sedang beroperasi atau diolah. Semakin besar kapasitas memori akan meningkatkan kemapuan komputer tersebut. Memori diukur dengan KB atau MB. Random Access Memory (RAM), merupakan bagian memory yang bisa digunakan oleh para pemakai untuk menyimpan program dan data. Kebanyakan dari RAM disebut sebagai barang yang volatile. Artinya adalah jika daya listrik dicabut dari komputer dan komputer tersebut mati, maka semua konten yang ada di dalam RAM akan segera hilang secara permanen.


Karena RAM bersifat temporer dan volatile, maka orang menciptakan suatu media penyimpanan lain yang sifatnya permanen. Ini biasanya disebut sebagai secondary storage. Secondary storage bersifat tahan lama dan juga tidak volatile, ini berarti semua data atau program yang tersimpan di dalamnya bisa tetap ada walaupun daya atau listrik dimatikan. Beberapa contoh dari secondary storage ini misalnya adalah magnetic tape, hardisk, magnetic disk dan juga optical disk.

Jenis-jenis RAM

Berdasarkan cara kerja:

    1. Fast Page Mode DRAM (FPM DRAM)
    2. Extended Data Output DRAM (EDO DRAM)
    3. Synchronous DRAM (SDRAM)
    4. Rambus DRAM (RDRAM)
    5. Double Data Rate SDRAM (DDR SDRAM)
    6. Untuk video :
      1. Video RAM (VRAM)
      2. Windows RAM (WRAM)
      3. Synchronous Graphic RAM (SGRAM)
  1. Dynamic RAM (DRAM)
  2. Static RAM (SRAM)

Berdasarkan Module:

  1. Single Inline Memory Module (SIMM)
  2. Double Inline Memory Module (DIMM)
  3. RIMM (Rambus)
  4. Mempunyai kapasitas 30 atau 72 pin. Memori SIMM 30 pin untuk kegunaan PC zaman 80286 sehingga 80486 dan beroperasi pada 16 bit. Memory 72 pin banyak digunakan untuk PC berasaskan Pentium dan beroperasi pada 32 bit. Kecepatan dirujuk mengikuti istilah ns (nano second) seperti 80ns, 70ns, 60ns dan sebagainya. Semakin kecil nilainya maka kecepatan lebih tinggi. DRAM (dynamic RAM) dan EDO RAM (extended data-out RAM) menggunakan SIMM. DRAM menyimpan bit di dalam suatu sel penyimpanan (storage sell) sebagai suatu nilai elektrik (electrical charge) yang harus di-refesh beratus-ratus kali setiap saat untuk menetapkan (retain) data. EDO RAM sejenis DRAM lebih cepat, EDO memakan waktu dalam output data, dimana ia memakan waktu di antara CPU dan RAM. Memori jenis ini tidak lagi digunakan pada komputer akhir-akhir ini .

    Berkapasitas 168 pin, kedua belah modul memori ini aktif, setiap permukaan adalah 84 pin. Ini berbeda daripada SIMM yang hanya berfungsi pada sebelah modul saja. Menyokong 64 bit penghantaran data. SDRAM (synchronous DRAM) menggunakan DIMM. Merupakan penganti dari DRAM, FPM (fast page memory) dan EDO. SDRAM pengatur (synchronizes) memori supaya sama dengan CPU clock untuk pemindahan data yang lebih cepat. dan terdapat dalam dua kecepatan iaitu 100MHz (PC100) dan 133MHz (PC133).

    Dulu dikenali sebagai RDRAM. Adalah sejenis SDRAM yang dibuat oleh Rambus. DRDRAM digunakan untuk CPU dari Intel yang berkecepatan tinggi. Pemindahan data sama seperti DDR SDRAM tetapi mempunyai dua saluran data untuk meningkatkan kemampuan. Juga dikenali sebagai PC800 yang kerkelajuan 400MHz. Beroperasi dalam bentuk 16 bit bukan 64 bit. Pada saat ini terdapat DRDRAM berkecepatan 1066MHz yang dikenal dengan RIMM (Rambus inline memory module). DRDRAM model RIMM 4200 32-bit menghantar 4.2gb setiap saat pada kecepatan 1066MHZ.


    Berdasarkan jumlah pin: 30 pin, 72 pin, 168 pin. Berdasarkan kecepatannya (nanosecond)

    Terdapat beberapa jenis RAM yang beredar dipasaran hingga saat ini yaitu :

  1. FPM DRAM (Fast Page Mode Random Access Memory)
  2. EDO RAM ( Extended Data Out Random Access Memory)
  3. BEDO RAM (Burst EDO RAM)
  4. SD RAM (Synchronous Dynamic Random Access Memory)
  5. RD RAM (Rambus Dynamic Random Access Memory)
  6. DDR SDRAM (Double Data Rate Synchronous Dynamic RAM)
  7. Adalah RAM yang paling pertama kali ditancapkan pada slot memori 30 pin mainboard komputer, dimana RAM ini dapat kita temui pada komputer type 286 dan 386. Memori jenis ini sudah tidak lagi diproduksi.

    RAM jenis ini memiliki kemampuan yang lebih cepat dalam membaca dan mentransfer data dibandingkan dengan RAM biasa. Slot memori untuk EDO – RAM adalah 72 pin. Bentuk EDO-RAM lebih panjang daripada RAM yaitu bentuk Single Inline Memory Modul (SIMM). Memiliki kecepatan lebih dari 66 Mhz

    RAM yang merupakan pengembangan dari EDO RAM yang memiliki kecepatan lebih dari 66 MHz.

    RAM jenis ini memiliki kemampuan setingkat di atas EDO-RAM. Slot memori untuk SD RAM adalah 168 pin. Bentuk SD RAM adalah Dual Inline Memory Modul (DIMM). Memiliki kecepatan di atas 100 MHz.

    RAM jenis ini memiliki kecepatan sangat tinggi, pertama kali digunakan untuk komputer dengan prosesor Pentium 4. Slot Memori untuk RD RAM adalah 184 pin. Bentuk RD RAM adalah Rate Inline Memory Modul (RIMM). Memiliki kecepatan hingga 800 MHz.

    RAM jenis ini memiliki kecepatan sangat tinggi dengan menggandakan kecepatan SD RAM, dan merupakan RAM yang banyak beredar saat ini. RAM jenis ini mengkonsumsi sedikit power listrik. Slot Memori untuk DDR SDRAM adalah 184 pin, bentuknya adalah RIMM.

RAM terdiri dari sekumpulan chip. Chip-chip ini mampu untuk menampung:

  1. data untuk diproses;
  2. instruksi atau program, untuk memproses data;
  3. data yang telah diproses dan menunggu untuk dikirim ke output device, secondary storage atau juga communication device;
  4. instruksi sistem operasi yang mengontrol fungsi-fungsi dasar dari sistem komputer

Semua data dan program yang dimasukkan lewat alat input akan disimpan terlebih dahulu di main memory, khususnya di RAM yang merupakan memori yang dapat di akses, artinya dapat diisi dan diambil isinya oleh programmer.


Bookmark and Share


Kabel Jaringan


Mungkin, jika kita mengingat atau mendengar kata kabel, yang ada dipikaran kita adalah suatu benda yang panjang, yang *** bikin kita ribet. Seperti kabel-kabel computer desktop yang menumpuk di belakang CPU kita. Apalagi jika, kita sudah menambahkan seperti perangkat WebCam, Modem, Printer, Speaker, dan Mic (tapi sebenranya masih banyak lagi sih ). Seperti itu lah mungkin gambaran awal ketika kita mendengar kata kabel. Namun yang akan saya bahas kali ini hanya mengenai Kabel jaringan saja. Yap, tidak apa-apa jika anda mulai berteriak “sekarang kan sudah jamannya wireless, kenapa masih memikirkan kabel?”…Mungkin itu ada benarnya, tapi tidak ada salahnya untuk kita sekedar mengenal dan tau. Lagi *** untuk perangkat wireless saat ini masih terbilang cukup mahal dibandingkan perangkat kabel. Ok!, saya rasa sudah saatnya saya mulai mngenalkan mengenai kabel jaringan.

1. Kabel Twisted-Pair
2. Kabel Coaxial
3. Kabel Fiberoptik

1. Kabel Twisted-Pair
Kabel Twisted-Pair ini adalah salah satu kabel yang lebih sering digunakan, bentuk kabel ini secara fisik memiliki ujung konektor yang serupa tapi tak sama, alias mirip dengan konektor kabel telepon. Yang membedakannya jika dilihat secara fisik hanyalah ukuran dari ujung konektor kabel Twisted-Pair ini lebih besar dari ujung konektor kabel telepon. Sedikit tambahan, Twisted-Pair kadang juga disebut RJ-45 dan kabel telepon disebut dengan RJ-11.....


Jika, anda penasaran dengan isi dari kebl twisted-pair ini silahkan coba saja buka. Saya harap rasa penasaran anda bisa hilang . Untuk yang malas membukanya, baiklah saya akan sedikit menjelaskan juga bagaimana isi dari kabel Twisted-Pair ini. Kabel Ini ada berbagai macam jenis, di dalamnya ada yang terdiri dari dua hingga delapan pasang kabel yang dipilin dan terbungkus dalam satu satu kabel. Jika untuk tipe
kabel ini memiliki tipe UTP(Unshielded twisted-pair) dan STP(Shielded Twisted-pair). Yang membedakanya, untuk kabel STP memiliki tembaga dan foil di sekeliling kabelnya, sehingga bisa melindungi dari sinyal listrik yang over atau berlebihan. Namun tentu saja dengan demikian kabel ini cenderung lebih berat. Dan dengan STP ini bisa lebih kuat ketika kita akan memasang kabel bersebelahan hingga bertumpuk.

2. Kabel Coaxial
Kabel ini bisa dikatakan kabel yang paling tua, dalam artian adalah kabel yang lebih dulu muncul dalam dunia jaringan Ethernet.


Kabel Coaxial adalah kabel berbungkus solid sebagai intinya dan lapisan logam beranyam di bawah pembungkus eksternalnya. Ketika kita akan menghubungkan beberapa komputer,
dengan menggunakan kabel Coaxial ini kita tidak perlu menggunakan Hub. Hal ini biasanya disebut dengan “Topologi Bus”. Tidak heran jika kabel ini disebut sebagai kabel yang termasuk sudah lebih dulu muncul dan digunakan. Yap, lebih tua dari kabel sejenis lainnya.

3. Kabel Fiberoptik

Menurut saya ini adalah salah satu kabel yang bagus dibandingkan kabel lainnya, Mengapa saya mengatakan seperti itu. Karena seperti pada buku “Network Securty (Chris Brenton-Cameron Hunt)” yang pernah saya baca. Kabel ini bisa menghindari dari yang namanya pencurian data yang disebabkan oleh adanya Pancaran EMI (Electromagnetic Interference) hal ini biasanya dihasilkan oleh kabel Twisted-Pair jenis UTP karena tidak memiliki shielding (mengenai masalah EMI ini akan saya bahas dalam artikel selanjutnya).


Kabel ini bekerja dengan cahaya, bukan dengan listrik seperti umumnya kabel lainnya. Kabel ini terdiri dari sebuah inti tengah terbuat dari benang kaca berbentuk silinder yang dibungkus dalam sebuah bahan yang melindunginya kemudian memantulkan kembali cahaya kedalam konduktor kaca. Bahan ini dibungkus oleh lapisan keras yang terbuat dari KEVLEAR. Lalu kesemua bahan ini dibungkus lagi oleh bahan PVC (Polyvinyl Chloride). Dengan kabel ini kita bisa mendapatkan kecepatan transmisi data hingga Gigabyte Mbps.
Catatan :
  1. Melihat pancaran cahaya sinar pada kabel Fiber optic secara langsung(Mata Telanjang) bisa menyebabkan buta permanen.
  2. Jangan membuat suatu tikungan yang tajam pada pemasangan kabel ini.

Yups, mudah-mudahan artikel ini bisa membantu untuk yang ingin tau menganai kabel jaringan. Berhubung saya harus ceapt-sepat persiapan untuk berangkat kuliah. Jadi nanti saya teruskan lagi untuk pembahasan yang lainnya ya….


Bookmark and Share


Protokol Jaringan


Protokol jaringan adalah aturan-aturan atau tatacara yang digunakan dalam melaksanakan pertukaran data dalam sebuah jaringan. Protokol mengurusi segala hal dalam komunikasi data, mulai dari kemungkinan perbedaan format data yang dipertukarkan hingga ke masalah koneksi listrik dalam jaringan. Dalam suatu jaringan komputer, terjadi sebuah proses komunikasi antar entiti atau perangkat yang berlainan sistemnya. Entiti atau perangkat ini adalah segala sesuatu yang mampu menerima dan mengirim. Untuk berkomunikasi mengirim dan menerima antara dua entiti dibutuhkan saling-pengertian di antara kedua belah pihak. Pengertian inilah yang dikatakan sebagai protokol. Jadi protokol adalah himpunan aturan-aturan main yang mengatur komunikasi data.

Protokol mendefinisikan apa yang dikomunikasikan bagaimana dan kapan terjadinya komunikasi. Elemen-elemen penting daripada protokol adalah : syntax, semantics dan timing.

  • Syntax mengacu pada struktur atau format data, yang mana dalam urutan tampilannya memiliki makna tersendiri. Sebagai contoh, sebuah protokol sederhana akan memiliki urutan pada delapan bit pertama adalah alamat pengirim, delapan bit kedua adalah alamat penerima dan bit stream sisanya merupakan informasinya sendiri.
  • Semantics mengacu pada maksud setiap section bit. Dengan kata lain adalah bagaimana bit-bit tersebut terpola untuk dapat diterjemahkan.
  • Timing mengacu pada 2 karakteristik yakni kapan data harus dikirim dan seberapa cepat data tersebut dikirim. Sebagai contoh, jika pengirim memproduksi data sebesar 100 Megabits per detik (Mbps) namun penerima hanya mampu mengolah data pada kecepatan 1 Mbps, maka transmisi data akan menjadi overload pada sisi penerima dan akibatnya banyak data yang akan hilang atau musnah.

Setiap jenis topologi jaringan memiliki protokol tertentu, misalnya pada topologi Bus dikenal protokol Ethernet, dan pada topologi Cincin dikenal protokol Token-Ring. Protokol standard komunikasi data yang menjadi acuan dalam perancangan hardware maupun software jaringan adalah: Model Referensi OSI (Open System Interconnection) yang ditetapkan oleh organisasi acuan sedunia ISO (International Standard Organization). Menurut OSI komunikasi antara dua komponen dalam jaringan memerlukan 7 lapisan, mulai dari lapisan Aplikasi, dimana pengguna memulai pengiriman datanya, hingga ke lapisan Fisik, dimana data dalam bentuk sinyal listrik di-transmisikan melalui media komunikasi.

Protokol jaringan praktis yang digunakan dewasa ini pada jaringan Internet maupun Intranet adalah protokol Model Referensi TCP/IP (Transmission Control Protocol/Internet Protocol). Protokol TCP/IP ini merupakan penyederhanaan dari OSI dengan menggabungkan lapisan-lapisannya sehingga tersisa hanya 5 lapisan. Perbandingan kedua protokol ini disajikan pada gambar berikut:


Fungsi utama masing-masing lapisan OSI :

Lapisan


Fungsi Lapisan
  • Application (Aplikasi) Lapisan yang menangani program aplikasi yang digunakan oleh user dalam mengirim/menerima data, misalnya program e-mail, Messenger, Browser, dsb
  • Presentation (Presentasi) Lapisan ini melakukan presentasi data, perubahan format agar terjadi kesesuaian antara pengirim dan penerima
  • Session (Sessi) Lapisan ini yang membuka koneksi antara dua komponen yang berkomunikasi, menjaga koneksi selama komunikasi berlangsung dan memutuskan-nya ketika selesai
  • Transport (Transport) Lapisan ini yang menjamin pengiriman data dari satu komponen ke komponen lainnya yang berkomunikasi
  • Network (Jaringan) Lapisan yang mengatur rute dari paket data melalui jaringan, sehingga paket ini bisa sampai ke tujuan
  • Data Link (Sambung Data) Lapisan yang menjamin paket-paket data terbebas dari kesalahan ketika disampaikan ke penerima
  • Physical (Fisik) Lapisan yang menangani medium fisik / koneksi listrik yang menghubungkan dua komponen yang berkomunikasi.

Fungsi utama masing-masing lapisan TCP/IP :

Lapisan


Fungsi Lapisan
  • Physical (Fisik) Lapisan yang menangani antarmuka antara medium transmisi dengan peralatan. Karakteristik fisik, seperti medium, bentuk signal, kecepatan signal, ditentukan pada lapisan ini.
  • Network Access (Jaringan) Lapisan ini menangani rute data dan akses antara dua komputer yang saling berkomunikasi dalam jaringan yang sama. Lapisan ini juga memeriksa alamat penerima data, menetapkan prioritas pengiriman.
  • Internet Lapisan ini menangani rute data dan akses antara dua komputer yang berkomunikasi dalam jaringan yang berbeda. Lapisan ini menggunakan protokol Internet untuk memilih rute data dalam jaringan yang beragam.
  • Transport Lapisan yang menjamin reliabilitas pengiriman paket-paket data, serta mengatur urutan paket tersebut. Protokol TCP digunakan pada lapisan ini.
  • Application (Aplikasi) Lapisan ini menangani berbagai aplikasi yang akan menggunakan jaringan.

Protokol TCP/IP mengenali tiap terminal dalam jaringan melalui nomer IP (IP number), setiap komputer harus memiliki nomer IP yang berbeda. Nomer IP dewasa ini menggunakan bilangan biner 32 bit yang dibagi menjadi 4 bagian masing-masing 8 bit, sebagai contoh dalam jaringan intranet biasa digunakan nomer IP untuk satu komputer sebagai berikut : 192.168.1.10, dan pada jaringan yang sama nomer IP komputer lainnya adalah : 192.168.1.15, dan sebagainya.

Selain kedua protokol diatas dikenal pula protokol akses media, protokol antar jaringan, dan protokol transport data. Protokol akses media adalah protokol pada lapisan fisik dan lapisan data-link, mengatur bagaimana data disalurkan pada media fisik dan bagaimana data diakses dari media fisik. Protokol akses media yang terkenal adalah protokol ethernet yang biasa disebut sebagai CSMA/CD (Carrier Sense Multiple Access / Collision Detection) dan Token-Ring. CSMA/CD mengatur data pada topologi bus dan topologi star. Token-Ring mengatur data pada topologi ring yang menggunakan media kabel koaksial, pada topologi ring dengan kabel serat optik digunakan protokol FDDI (Fiber Distributed Data Interface).

CSMA/CD yang di-standarisasi sebagai IEEE 802.3 memiliki prinsip kerja sebagai berikut:

  1. Terminal yang akan mengirim data melalui media harus memeriksa media apakah dalam keadaan sibuk (ada yang pakai) atau tidak (carrier sense).
  2. Bila tidak sibuk maka segera kirim data melalui media
  3. Bila sibuk maka terminal harus terus mendengarkan (memeriksa) berulang-kali hingga tidak sibuk.
  4. Bila karena suatu hal terjadi tabrakan (dua terminal secara bersamaan mendeteksi media pada keadaan tidak sibuk, keduanya mengirim data pada saat yang sama), maka sinyal gangguan akan dikirim ke semua terminal (collision detection), dan kedua terminal yang bertabrakan akan di-stop untuk mengirim data sementara waktu.
  5. Setelah sinyal gangguan berlalu beberapa saat maka terminal dapat mulai berlomba untuk mendapatkan media.

Token-Ring adalah protokol akses media pada topologi cincin yang distandarisasi sebagai IEEE 802.5. Token adalah sebuah frame data kecil yang dialirkan (sirkulasi) satu-arah ke semua terminal dalam jaringan cincin. Prinsip kerjanya sebagai berikut:

  1. Terminal yang akan mengirim data harus menunggu untuk mendeteksi adanya token yang melintas pada koneksi-nya.
  2. Ketika ada token, dan token ini bebas, maka terminal ini akan mengubah bit token menjadi terpakai kemudian menyertakan frame data untuk di-sirkulasi dalam jaringan.
  3. Setiap terminal akan memeriksa: apakah data yang dibawa token ini adalah untuknya atau bukan. Apabila frame data ini bukan untuknya maka frame diteruskan ke terminal berikutnya.
  4. Apabila frame data ini untuknya maka data akan diambil kemudian bit token diubah menjadi bebas (kosong).
  5. Apabila token dan frame data tidak ada yang mengambil-nya maka token akan dibebaskan pada saat melintas kembali ke terminal pengirim.


Bookmark and Share


VIDEO

ENTER-TAB1-CONTENT-HERE

RECENT POSTS

ENTER-TAB2-CONTENT-HERE

POPULAR POSTS

ENTER-TAB3-CONTENT-HERE
 

Forum TKJ SMK Copyright © 2010 LKart Theme is Designed by Lasantha, The Blog Full of Games